Sunday, March 2, 2014

A quoi ça sert ... la théorie des groupes.

Dans une série intitulée "A quoi ça sert", dont le but est d'exposer des domaines ou des "applications" scientifiques dans lesquelles certaines notions a priori théoriques se révèlent décisives, voici aujourd'hui une publication sur la théorie des groupes.

La notion de groupe, vieille du XVIIIème siècle et les célèbres Disquisitiones Arithmeticae de C. F. Gauss, a connu des développements considérables depuis. Si la théorie des groupes présente de nombreux développements en elle-même (via notamment les travaux de Burnside et de Jordan), elle a en outre permis de développer d' "autres" géométries (hyperboliques, projective, etc.), plus adaptées que la géométrie euclidienne "classique" pour la description de certains phénomènes. Elle a aussi permis d'innombrables avancées décisives en théorie des nombres (par les travaux de Frobenius et Weyl notamment) et de préciser de manière essentielle la théorie de la relativité - restreinte par le groupe des transformations de Lorentz et générale par la théorie des groupes et algèbres de Lie.

Après quelques rappels sur la notion de groupe nous nous contenterons d'aborder la théorie des groupes sous l'angle de la géométrie et du lien profond qui existe avec l'idée de symétrie.

1. Quelques éléments sur la notion de groupe

En mathématiques, un groupe désigne un couple formé d'un ensemble G d'objets et d'une loi de composition interne $\star$, autrement dit d'une opération qui combine deux objets de G (dans un certain ordre) pour en donner un autre.

Pour être un groupe, il faut de plus que l'ensemble et la loi vérifient quelques propriétés :
- associativité : pour tous objets g, g' et g'' de G, on a $(g\star g')\star g'' = g\star (g'\star g'')$, autrement dit l'ordre des opérations importe peu
- existence d'un élément neutre : il existe un élément particulier e dans G tel que pour tout objet g de G, on ait $e\star g=g\star e=g$.
- inversibilité des éléments : pour tout objet g de G, il existe un objet g' tel que $g\star g'=g'\star g=e$.

Par exemple, prenant pour G l'ensemble des entiers relatifs et pour $\star$ la loi d'addition classique, on a trouvé un groupe dont l'élément neutre est 0 : tout entier relatif admet un inverse pour l'addition, qu'on appelle plus usuellement l'opposé. Enfin, l'associativité de la loi "+" est claire : (1+2)+3=1+(2+3) comme chacun sait. Dans $G=\mathbb{Z}$, on remarque qu'on a en plus $m+n=n+m$, autrement dit que l'addition est une loi commutative en plus d'être associative. La commutativité de la loi change fondamentalement la structure du groupe auquel elle se rattache.

Autre exemple de groupe commutatif (on dit aussi abélien, en hommage au mathématicien éponyme) : l'ensemble des nombres réels non nuls, noté $\mathbb{R}^*$, muni de la loi de multiplication. L'associativité est claire : $\pi \times (e\times 0.5) = (\pi\times e)\times 0.5$, de même que la commutativité : $\sqrt{2}\times 3 = 3\times \sqrt{2}$. L'élément neutre est, cette fois, 1 (multiplier par 1 ne change pas la valeur d'un nombre) et tout élément réel non nul est inversible : $\pi \times\dfrac{1}{\pi}=\dfrac{1}{\pi}\times\pi =1$.

Remarque : un exemple de groupe non commutatif
Pour trouver un exemple de groupe non commutatif, on est obligé de faire appel à des types d'ensembles plus élaborés. Prenons par exemple l'ensemble des fonctions de $[0,1]$ dans $[0,1]$ et restreignons-nous à celles qui sont bijectives : notons cet ensemble B. Alors chaque fonction $f$ de ce type admet une bijection réciproque, notée $f^{-1}$ et qui vérifie $f\circ f^{-1} = f^{-1}\circ f=id$, $id$ étant la fonction de $[0,1]$ dans lui-même, qui à $x$ associe $x$. Avec B muni de la loi de composition des fonctions, on sent qu'on tient là une structure de groupe dont l'élément neutre est, justement, id.
Nous prétendons alors qu'un tel groupe n'est pas commutatif. Pour cela, il suffit de considérer la fonction $f:x\mapsto(1-x)$ et $g:x\mapsto x^2$ : notons que ces deux fonctions sont des bijections de $[0,1]$ dans lui-même, de réciproques respectives $f^{-1}=f:x\mapsto(1-x)$ ($f$ étant son propre inverse pour $\circ$, on dit qu'elle est une involution) et $g^{-1}:x\mapsto\sqrt{x}$.
Alors on remarque que pour tout $x\in[0,1]$, on a$f\circ g(x)=f(x^2)=1-x^2$ et $g\circ f(x)=g(1-x)=(1-x)^2$, d'où les fonctions $g\circ f$ et $f\circ g$ diffèrent. Le groupe des bijections de $[0,1]$ dans lui-même, muni de la loi de composition $\circ$, n'est alors pas commutatif.
 

2. Déterminer la structure d'un groupe : le quotient


Un groupe est un objet à la fois simple et compliqué : simple, car doté d'une seule loi, sans topologie a priori, et extrêmement élémentaire ; compliqué car c'est un objet abstrait, aride du fait de son peu de caractéristiques.

En mathématiques, quand on tombe sur un groupe, on souhaite en général comprendre sa structure, c'est-à-dire essayer de le "décomposer" comme une "somme" d'organes plus simples, reliés les uns aux autres, afin d'en comprendre le fonctionnement. Par groupe "simple", on entend en général les exemples cités plus haut ($(\mathbb{Z},+), (\mathbb{R}^*,\times)$ pour les groupes commutatifs infinis) et d'autres, plus complexes (le groupe symétrique ou les groupes cycliques $(\mathbb{Z}/n\mathbb{Z})$, voire les groupes orthogonaux, unitaires, symplectiques pour les matrices), tous correspondant à des "phénomènes physiques", comme nous le verrons plus loin.

Pour décomposer un groupe, les mathématiciens ont essentiellement une arme à leur disposition : le quotient. Le quotient consiste à déterminer des sous-ensembles du groupe de départ qui sont, eux aussi, des groupes. Par exemple, dans ($\mathbb{Z},+$), l'ensemble des entiers relatifs muni de l'addition, le sous-ensemble des entiers relatifs pairs est encore un groupe quand on le munit de l'addition : on le note $2\mathbb{Z}$, comme l'ensemble des multiples de $2$. De même, dans ($\mathbb{R},\times$), le sous-ensemble formé des seuls éléments 1 et (-1) est encore un groupe quand on le munit de la multiplication. Deux tels sous-ensembles, dans leur groupe respectifs, sont appelés des sous-groupes.

Dans ces conditions, quotienter $\mathbb{Z}$ par son sous-groupe $2\mathbb{Z}$, c'est réunir en un seul élément tous les éléments de $\mathbb{Z}$ qui sont égaux, à un multiple de $2$ près. En quotientant, on décrète alors que 2 et 8 sont un seul et même élément, puisqu'ils diffèrent de 6, qui est un multiple de 2. De même, -3 et 127 sont décrétés identiques puisque leur différence est égale à 130, qui est un multiple de 2. On voit alors que par une telle opération, on a décrété que tout entier relatif était soit "égal" à 0, soit "égal" à 1. Ainsi, $\mathbb{Z}$ quotienté par $2\mathbb{Z}$ est un tout petit ensemble qui se résume à $0$ et $1$.

De même, quand on quotiente $\mathbb{R}^*$ muni de la multiplication par le sous-groupe $\{1,-1\}$, on tombe sur $\mathbb{R}^*_+$, l'ensemble des réels strictement positifs.

La notion de quotient se généralise à des groupes plus complexes, non commutatifs, et tout l'intérêt de l'idée de quotient est d'adapter la loi du "grand" groupe à l'ensemble quotient ainsi déterminé de manière à en faire, lui aussi, un groupe. Dans le cas d'un groupe commutatif, ça se passe assez bien ; en revanche, dans un groupe non commutatif, il faut que le groupe par lequel on quotiente (dans l'exemple, $2\mathbb{Z}$) vérifie quelques propriétés supplémentaires sans lesquelles on ne peut "transmettre" la structure de groupe au quotient.

Parfois, en quotientant certains groupes non commutatifs par des sous-groupes bien choisis, on tombe sur un quotient qui est un groupe commutatif : c'est en cela que le quotient est une arme pour comprendre la structure d'un groupe a priori complexe, car un groupe commutatif est plus simple à caractériser qu'un groupe non commutatif.

Par exemple, pour les férus d'algèbre, il existe un théorème de structure caractérisant tout groupe commutatif fini, et qu'on pourra par exemple trouver ici.

3. Une compréhension géométrique de la notion de groupe : l'action de groupe

L'action de groupe est un concept qui intéresse bien au-delà des mathématiques et qui permet parfois de comprendre le concept de groupe grâce à des illustrations bien concrètes.

Prenons par exemple un cube sans motifs, totalement neutre, sans motifs sur les faces, et faisons-le tourner avec la contrainte suivante de ne pas changer globalement sa position dans l'espace. Autrement dit, si vous prenez une photo avant et une photo après, vous ne voyez pas de différence.

Par exemple, si vous tournez votre cube de 90° autour d'un axe vertical, vous n'avez visuellement rien changé. Il en est de même si vous le tournez de 90° dans l'autre sens, si vous le tournez de 180° suivant un axe vertical, si vous le symétrisez par rapport à un plan horizontal perpendiculaire, etc. Il existe de nombreuses façon de le tourner "sans rien changer".

Nous envoyons volontiers le lecteur ici, pour de sympathiques infographies faisant tourner les solides sur eux-mêmes.

Nous prétendons que l'ensemble des transformations abstraites que vous appliquez à votre cube "sans qu'il ne change apparemment", transformations que vous pourriez en toute généralité aussi appliquer à votre canapé, votre table, votre verre, mais en les changeant, eux, en apparence, cet ensemble de transformations est un groupe dont l'élément neutre est la transformation neutre qui consiste à ne rien faire.

En mathématiques, on dit que ce groupe agit sur votre cube en le laissant globalement invariant. Pour la culture, ce groupe porte un nom : il s'appelle groupe des isométries invariantes du cube. Il se compose plus précisément de 24 rotations, qui, composées avec la symétrie centrale par rapport au centre du cube, donnent au total 48 isométries (24 isométries directes, c'est-à-dire basées uniquement sur des rotations de l'espace, et 24 isométries indirectes, c'est-à-dire utilisant un et un seul "effet miroir" ou "symétrie planaire").
Les 24 rotations ou isométries directes s'organisent autour des axes suivants :
- les 3 axes passant par les centres de 2 faces opposées : chaque axe s'associe à 3 rotations non triviales - d'angle 90°, 180° et 270° : cela donne 9 rotations
- les 4 axes passant par des sommets opposés du cube : chaque axe s'associe alors à 2 rotations non triviales - d'angle 120° et 240° : cela donne 8 rotations
- les 6 axes passant par les milieux de deux arêtes opposées : chaque axe s'associe alors à 1 rotation non triviale - d'angle 180° : cela donne 6 rotations
et enfin, l'identité, ou rotation d'angle nul, ce qui fait bien 24 isométries directes.
Les 24 isométries indirectes s'en déduisent en composant avec la symétrie par rapport au centre du cube.

Comme dit plus haut, si vous tentez d'appliquer ce groupe à un tout autre objet (en maths on dit "si vous le faites agir sur un autre objet), vous risquez de ne pas laisser votre table, votre canapé, votre verre, invariants. Toutefois, rien ne vous empêche de vous intéresser à l'action de ce groupe sur de tels objets : par exemple, si vous faites agir votre groupe des transformations du cube sur un pavé rectangulaire (c'est une forme qui se rapproche du cube), il est probable que certaines transformations le laissent invariant et que d'autres le modifient quelque peu.

D'ailleurs, sur cet exemple précis, on remarque que toutes les transformations qui laissent un pavé invariant (par exemple, faire tourner de 180° une boîte d'alumettes autour d'un axe vertical, la symétriser par rapport à un plan horizontal perpendiculaire, etc.) laissent aussi un cube invariant, car, en somme, un cube est un type particulier de pavé. Exprimé dans le langage de la théorie des groupes, c'est dire que le groupe des isométries invariantes du pavé est un sous-groupe du groupe des isométries invariantes du cube.

Pour en finir avec le cube, si vous couvrez chacune des faces d'une couleur différente, il va devenir beaucoup plus difficile de faire tourner votre cube en le laissant invariant. En fait, vous vous apercevrez que, pour le laisser invariant, il n'y a pas d'autre solution que ... de ne rien faire. Vous avez alors réduit son groupe des isométries invariantes à peau de chagrin, au groupe trivial composé de son seul élément neutre.

Il existe de nombreux exemples, sur lesquels nous allons développer un peu lors de la section suivante, qui nous montrent que de nombreux groupes sont sans doute nés de l'étude des transformations laissant invariantes un certain nombre de formes. En d'autres termes, l'idée d'action de groupe a sans doute précédé la théorie.

4. Utilisation des groupes pour décrire les symétries d'un objet

Ce qu'on a vu avec l'exemple du cube tient avec, par exemple, une sphère, un cylindre. Considérez une bûche de bois parfaitement symétrique que vous posez à la verticale. Alors, toute rotation autour de l'axe vertical, de même que la symétrie par rapport à un plan de coupe horizontal passant par le milieu de cette bûche, va la laisser invariante. Par toutes ces opérations, leurs compositions (exemple : symétrie puis rotation de 42° puis symétrie puis etc.), leurs inverses, on construit en fait l'ensemble des transformations laissant la bûche invariante.

Réciproquement, si, en appliquant ce groupe de transformations à un autre objet et qu'on s'aperçoit qu'on le laisse invariant, on aura alors envie de dire que cet objet présente une symétrie cylindrique. Intuitivement, quand vous voyez un pilier cylindrique, une pièce de monnaie posée sur une de ses faces, un concombre, un rouleau d'essuie-tout, etc. vous avez naturellement l'impression que ces objets présentent aussi une symétrie cylindrique, tout autant que la bûche de bois du paragraphe précédent.

En effet, si vous appliquez le groupe des transformations de la bûche décrit plus haut à chacun de ces objets, vous avez de fortes chances de les laisser chaque fois invariants. En vérifiant cela, vous aurez mathématiquement démontré que ces objets présentent une symétrie cylindrique et vous aurez même défini mathématiquement ce qui signifie l'expression "avoir une symétrie cylindrique". Cela signifie "être invariant par l'action du groupe des isométries invariantes d'un cylindre".

C'est ainsi qu'on peut définir :
- la symétrie sphérique : c'est l'invariance par l'action du groupe des isométries invariantes de la sphère, groupe qui n'est autre que le savamment noté $O_3(\mathbb{R})$, groupe des isométries de l'espace réel euclidien
- la symétrie cubique : c'est l'invariance par l'action du groupe des isométries invariantes du cube, que les algébristes décomposent à partir des sous-groupes du groupe symétrique et des groupes cycliques
- la symétrie cylindrique
- la symétrie tétraédrique
- la symétrie type "ballon de foot" - c'est-à-dire dodécaédrique / icosaédrique
- etc.

On remarque de plus que la sphère a une symétrie cubique et aussi une symétrie cylindrique, ce qui signifie que le groupe des isométries invariantes de la sphère contient celui des isométries du cube et du cylindre.

Pour ceux qui souhaitent en savoir plus sur les solides de Platon, on trouvera une description détaillée des groupes de symétries de certains solides réguliers ici (pour l'octaèdre), ou là (pour l'icosaèdre). En algèbre, c'est une application classique de la théorie des groupes visant à caractériser les sous-groupes finis de $O_3(\mathbb{R})$.

En d'autres termes, tout part d'un intuition physique, géométrique, montrant l'existence sous-jacente du concept de groupe dans un phénomène de symétrie, à laquelle se substitue ensuite l'algèbre et son arsenal (quotient, dévissage, action de groupe) pour ce qui est de décrire précisément comment est structuré l'ensemble qu'on a alors découvert.

Il est alors très utile, en physique, de connaître les symétries d'un objet pour en caractériser le mouvement, la conductivité électrique, la conductivité thermique, l'action d'un champ électro-magnétique ou gravitationnel. Pour résumer cela, il y a le bien connu principe de Curie :

  Lorsque certaines causes produisent certains effets, les éléments de symétrie des causes doivent se retrouver dans les effets produits.

que Pierre Curie énonça pour évoquer, justement, l'action de champs électromagnétiques sur certains objets. La physique décrit alors des équations expliquant l'action de tels champs sur un objet a priori quelconque et l'affirmation de Pierre Curie revient à dire, en des termes mathématiques, que la symétrie et les équations électromagnétiques commutent : appliquer une action à un objet présentant une certaine symétrie est identique à l'idée d'appliquer une symétrie à un objet soumis à une telle action. 

L'algèbre des groupes aide, en cela, à préciser la structure de symétrie des objets physiques en présence, tout en se révélant compatible avec les actions décrites par les équations physiques, conformément au principe de Curie.


Pour en savoir plus...

- Théorie des groupes - Eléments généraux : Lien Wikipedia
- Classification des groupes finis : Lien Wikipedia
- Une présentation sur les applications des groupes en physique, notamment en théorie de la relativité restreinte.
- Sur les solides de Platon : Lien Wikipedia
- Sur la relativité restreinte et les transformations de Lorentz : Lien Wikipedia
- Sur les groupes en géométrie et la description algébrique précise des groupes de symétrie des solides :
  > Michel Alessandri, Groupes en situation géométrique. Ed. Dunod. 1999.
  > Michèle Audin, Géométrie. Ed. EDP Sciences. 2006.

Thursday, November 14, 2013

Les anneaux d'entiers des corps de nombres

  
Ce second article de théorie des nombres propose une introduction aux anneaux d’entiers des corps de nombres. Pour cela, nous mettrons en lumière les notions d’entier, la structure d’anneau, avant de revenir sur l’idée de Dedekind et son application aux corps de nombres.

I – Qu’est-ce qu’un entier ?

Dans la compréhension commune, un entier (relatif) est un élément de $\mathbb{Z}$. L’ensemble des entiers relatifs, muni de la multiplication et de l’addition classiques, est alors un anneau commutatif et même intègre et principal.

En théorie des nombres, étant donné deux anneaux commutatifs $A\subset B$, un élément de $x\in B$ est dit entier sur $A$ s’il existe un polynôme $P$ à coefficients dans $A$ et de coefficient dominant égal à 1 tel que $P(x)=0$. On note que dans ce cas, ledit polynôme est forcément non constant.
Par exemple, les éléments de $\mathbb{Z}$ sont évidemment entiers sur $\mathbb{Z}$ en ce sens, mais ce ne sont pas les seuls. En effet, $\sqrt{2}$ est un élément de $\mathbb{R}$ qui est également entier sur $\mathbb{Z}$.

Il existe deux raisons à ce qu’un élément $x$ de $B$ ne soit pas entier sur $A$ :
-          soit il n’existe aucun polynôme à coefficients dans $A$ annulant $x$
-          soit il en existe un, mais on ne peut en trouver qui soit de coefficient dominant égal à 1

Pour illustrer le second cas, aucun rationnel non entier n’est entier sur $\mathbb{Z}$. En effet, si on écrit r=p/q sous forme irréductible et si $P=a_0+\dots+a_{n-1} X^{n-1}+X^n$, alors on trouve, en multipliant par $q^n$, que $p^n$ est un multiple de $q$. Or, ce n’est pas possible étant donné que p et q sont supposés premiers entre eux. Autrement dit, les éléments de $\mathbb{Q}$ qui sont entiers sur $\mathbb{Z}$ sont donc les éléments de $\mathbb{Z}$. $\mathbb{Q}$ étant le corps des fractions de l’anneau intègre $\mathbb{Z}$, on dit que $\mathbb{Z}$ est sa propre clôture intégrale dans son corps des fractions ou encore qu’il est intégralement clos.

En effet, on appelle clôture intégrale de $A$ dans un corps $K$ le contenant, l’ensemble des éléments de $K$ qui sont entiers sur $A$. Un anneau intègre (donc commutatif et sans diviseurs de zéro) sera dit intégralement clos s’il est égal à sa propre clôture intégrale dans son corps des fractions.

Pour revenir sur le premier cas, pensons à la notion suivante : si $A\subset B$ sont deux anneaux commutatifs, $B$ est un $A$-module. Si $B$ est un $A$-module de type fini, alors il est impossible de tomber dans le premier cas. En effet, étant donné un élémetn $x\in B$, la famille infinie $(1,x,\dots,x^n,\dots)$ est forcément liée sur $A$, ce qui signifie exactement l’existence d’un polynôme annulateur de $x$ à coefficients dans $A$.

Etant donné que notre propos concernera les corps de nombres, qui sont des extensions finies de $\mathbb{Q}$, on retrouvera la finitude des modules, donc l’existence d’un polynôme annulateur.


II – Anneaux d’entiers

On considère deux anneaux commutatifs $A\subset B$. La propriété suivante, fondamentale, est non triviale :
L’ensemble des éléments de $B$ qui sont entiers sur $A$ est un anneau.

Ceci nous est accessible grâce à l’algèbre modulaire : $x$ est entier sur $A$ si et seulement si le $A$-module $A[x]$ est de type fini, ce qui est bien clair, car si $p$ est le degré du polynôme unitaire de plus petit degré annulant $x$ dans $A[X]$, alors la famille $(1,\dots,x{p-1})$ est $A$-génératrice sur $A[x]$. Par suite, on établit sans trop de souci la propriété suivante : si $A[x]$ et $A[y]$ sont des $A$-modules de type fini, alors $A[x,y]$ aussi. De cela découle le fait que $A[x+y]$ et $A[xy]$, sous-$A$-modules de $A[x,y]$, sont des $A$-modules de type fini. Ceci démontre la structure d’anneau dont se munit l’ensemble des éléments entiers.
Cette petite démonstration nous montre à quel point l’algèbre modulaire permet d’éviter des démonstrations calculatoires et pénibles avec des polynômes de polynômes.

Nous verrons dans un article ultérieur consacré à l’exemple intéressant des corps quadratiques comment caractériser les anneaux d’entiers des extensions de degré 2 de $\mathbb{Q}$. Par exemple, classiquement, pour introduire la théorie de Dedekind, on pointe du doigt le fait que certains anneaux d’entiers ne sont pas principaux et pas factoriels. On cite ainsi usuellement l’anneau $\mathbb{Z}[i\sqrt{5}]$ qui est intégralement clos et pourtant on note que $6$ admet deux décompositions, $3\times 2$ et $(1+i\sqrt{5})(1-i\sqrt{5})$, rendant impossible la factorialité de l’anneau.

Nous allons voir dans les sections qui suivent comment ceci a été contourné, notamment à l’aide les avancées proposées par Richard Dedekind.


III – L’idée de Dedekind

Toute l’idée de Dedekind est de considérer une classe d’anneaux plus large que les anneaux factoriels et de munir un certain ensemble de leurs idéaux lui-même de lois de composition. En considérant les idéaux plutôt que les nombres, Dedekind parvient ainsi à un théorème analogue à la décomposition en facteurs premiers, mais sur les idéaux, et ce, dans une classe d’anneaux bien plus large que les anneaux factoriels !
Il sera alors remarquable de noter que les anneaux d’entiers appartiennent à la classe des anneaux de Dedekind : à défaut d’appliquer une décomposition en facteurs premiers dans chacun d’entre eux, on pourra y appliquer une décomposition en idéaux premiers.

On va donc :
-          additionner des idéaux : $I+J$ est alors l’idéal engendré / composé des $i+j$ avec $i\in I$ et $j\in J$
-          multiplier des idéaux :$IJ$ est alors l’idéal engendré par les $ij$ avec $i\in I$ et $j\in J$.
On voit tout de suite qu’il va être compliqué d’avoir une structure de groupe additif : $I-I$ ne donne nullement l’idéal nul. C’est donc du côté de la multiplication d’idéaux que la théorie de Dedekind lorgne. On a d’ailleurs déjà un élément neutre, l’anneau $A$, puisque tout idéal $I$ de $A$ vérifie par définition $IA=I$.
La question est alors : peut-on inverser des idéaux pour la multiplication et aller ainsi jusqu’à la structure de groupe ? La réponse est : oui, dans les anneaux de Dedekind, tout idéal fractionnaire non nul est inversible.

Qu’est-ce qu’un idéal fractionnaire ? On pourrait croire à une couche d’abstraction supplémentaire, mais elle n’est pas inutile : sans elle, aucune possibilité, dans un anneau intègre autre qu’un corps, d’inverser des idéaux.
Un idéal fractionnaire « d’un anneau intègre » est un sous-ensemble $I$ du corps des fractions de $A$ pour lequel il existe $s\in A\backslash\{0\}$ tel que $sI$ est un idéal de $A$. En gros c’est un ensemble de fractions de $A$ présentant un dénominateur commun tel que les numérateurs associés forment un idéal de $A$.
Par exemple, dans $\mathbb{Z}$, dont le corps des fractions des $\mathbb{Q}$, l’ensemble $J$ des fractions donc le dénominateur est $3$ et le numérateur un multiple de $2$ est un idéal fractionnaire : $3J$ est en effet égal à $2Z$, qui est un idéal de $\mathbb{Z}$.
Au passage, on note que $2\mathbb{Z}$ est aussi un idéal fractionnaire de $\mathbb{Z}$ : le nombre $1$ est un choix possible de dénominateur commun. Plus généralement, tout idéal d’un anneau intègre est un idéal fractionnaire de cet anneau – et heureusement.

En fait, un idéal fractionnaire d’un anneau intègre n’est en général pas un idéal de cet anneau et ce n’est pas non plus un idéal du corps des fractions vu en tant qu’anneau. On sait en effet que les idéaux d’un corps, vu comme anneau, sont triviaux. C’est donc une notion intermédiaire : la description la plus exacte qu’on puisse en donner est celle d’un sous-$A$-module du corps $K$ des fractions de $A$.
Reprenant l’exemple ci-dessus, $J=\frac{2}{3} \mathbb{Z}$ est l’ensemble des multiples entiers de $\frac{2}{3}$ : à ce titre, c’est un bien un $\mathbb{Z}$-module (de type fini et de rang 1) inclus dans $\mathbb{Q}$, qui est lui-même un $\mathbb{Z}$-module (de rang infini).

L’inverse d’un idéal fractionnaire $I$, s’il existe, est désigné comme un sous-$A$-module de $K$, noté $I^{-1}$, tel que $II^{-1}=A$.

Au passage, les idéaux de $A$ sont exactement ceux, parmi les idéaux fractionnaires de $A$, qui sont inclus dans $A$.


IV – Anneaux de Dedekind

Un Anneau de Dedekind est un anneau intègre dont tout idéal fractionnaire non nul est inversible.

Cette dernière propriété est équivalente à ce que tout idéal tout court non nul soit inversible : en effet, si tout idéal fractionnaire non nul est inversible, alors tout idéal est évidemment inversible ; réciproquement, si tout idéal non nul est inversible, en écrivant un idéal fractionnaire sous la forme $d^{-1}.I$, alors l’inverse est $d.I^{-1}$.

Il existe plusieurs caractérisation équivalente d’un anneau de Dedekind, mais qu’on n’a pas mentionnées car on n’a pas adopté un angle d’attaque adapté : par exemple, un anneau de Dedekind est un anneau intègre, intégralement clos, noethérien et dont tous les idéaux premiers non nuls sont maximaux. En d’autres termes, dès que $I$ est un idéal non nul tel que $A/I$ est intègre, alors $A/I$ est un corps.

Dans un anneau de Dedekind, le théorème fondamental est la décomposition en idéaux premiers :

Tout idéal (tout court) d’un anneau de Dedekind se décompose de manière unique (à permutation des facteurs près) comme produit d’idéaux premiers

Ce théorème est un analogue parfait de la décomposition en facteurs premiers pour les entiers relatifs. D’ailleurs celle-ci constitue en réalité un cas particulier du théorème ci-dessus, car il se trouve que $\mathbb{Z}$ est un anneau de Dedekind. Si $n$ est un entier non nul, $I=nZ$ est un idéal de $\mathbb{Z}$, alors il est produit d’idéaux premiers de $\mathbb{Z}$. Or ceux-ci sont les $p\mathbb{Z}$ avec $p$ premier, d’où l’écriture du générateur de $I$ (n), comme produit des générateurs de chaque idéal premier.


V – Le lien avec les corps de nombres

Dans un billet précédent, nous rappelions qu’un corps de nombres $K$ est une extension finie de $\mathbb{Q}$. Ainsi, l’ensemble des éléments de $K$ qui sont entiers sur $\mathbb{Z}$, couramment noté $\mathcal{O}_K$, est un anneau intègre. Le fait que $K$ est une extension finie de $\mathbb{Q}$ (donc séparable car $\mathbb{Q}$ est un corps parfait) implique que $\mathcal{O}_K$ est un anneau noethérien. Plus précisément, si $d$ est le degré de l'extension, alors $\mathcal{O}_K$ est un $\mathbb{Z}$-module libre de rang $d$.

$\mathcal{O}_K$ est intégralement clos, ce qui revient à dire que son corps des fractions est $K$. En effet, tout élément $x\in K$ est racine d’un polynôme à coefficients dans $\mathbb{Z}$, qu’on note $P(X)=a_n X^n + \dots + a_0$. Alors, quitte à multiplier par $a_n^{n-1}$, on note que $a_n.x$ est entier sur $K$. Donc $x$ est contenu dans le corps des fractions de $\mathcal{O}_K$. Par ailleurs, on voit sans problème que toute fraction d’éléments de $\mathcal{O}_K$ est évidemment un élément de $K$, d’où le résultat.

Surtout, tout idéal premier non nul de $\mathcal{O}_K$ est maximal. Considérant un tel idéal $J$, c'est un sous-$\mathbb{Z}$-module du $\mathbb{Z}$-module libre de type fini $\mathcal{O}_K$. $J$ est donc libre et on introduit une $\mathbb{Z}$-base sous la forme $(a_1 e_1,\dots, a_d e_d)$ avec $(e_1,\dots,e_d)$ base de $\mathcal{O}_K$ - et ce, d'après le théorème de structure des modules. Alors $J$ est isomorphe à $a_1 \mathbb{Z}\bigoplus\dots\bigoplus a_d \mathbb{Z}$. De plus, les $a_i$ sont tous non nuls car il existe $\alpha$ non nul dans $J$, donc $\alpha e_i$ est dans $J$ pour tout $i$. Alors $A/J$ est isomorphe au produit $\mathbb{Z} / a_1 \mathbb{Z}$ $\times \dots \times$ $\mathbb{Z} / a_d \mathbb{Z}$ . 
Donc $A/J$ est un anneau intègre fini, or un anneau intègre fini est un corps. Donc tout idéal premier non nul de $\mathcal{O}_K$ est un idéal maximal.

En bref :
L’anneau des entiers d’un corps de nombres est un anneau de Dedekind.

Cela précise en particulier le cas de $\mathbb{Z}[i\sqrt{5}]$, évoqué plus haut : admettant que c’est l’anneau des entiers de $\mathbb{Q}[i\sqrt{5}]$, l’anneau est non factoriel mais c’est un anneau de Dedekind.


Bibliographie – Liens – Pour en savoir plus

Pierre SAMUEL, Théorie Algébrique des Nombres, Ed. Méthodes.
Cours de J.-F. DAT (Paris 6) - disponible sur http://www.math.jussieu.fr/~dat/
Cours de L. MEREL (Paris 7) - disponible sur http://www.math.jussieu.fr/~merel/Enseignement.html
Wikipedia – Anneau de Dedekind - http://fr.wikipedia.org/wiki/Anneau_de_Dedekind
Wikipedia – Idéal fractionnaire - http://fr.wikipedia.org/wiki/Id%C3%A9al_fractionnaire

Annexe – Quelques notions d’algèbre modulaire

Module sur un anneau : si $A$ est un anneau, un ensemble $M$ muni d’une loi interne « + » et d’une loi externe « . » est un $A$-module si
(i)                 $(M,+)$ est un groupe commutatif
(ii)               $(a+b).x=a.x+b.x$ pour tout $(a,b,x)\in A^2\times M$
(iii)             $(ab).x=a.(b.x)$ pour tout $(a,b,x)\in A^2\times M$

En d’autres termes, un module sur un anneau est l’analogue d’un espace vectoriel sur un corps. La différence essentielle tient dans le fait qu’un scalaire n’est pas forcément inversible dans le cas d’un module.

Module de type fini : si $A$ est un anneau commutatif et $M$ un $A$-module, $M$ est dit de type fini s’il existe une famille $A$-génératrice de $M$ de cardinal fini.
Module libre de type fini : si $A$ est un anneau commutatif et $M$ un $A$-module, $M$ est dit de type fini s’il existe une $A$-base de $M$ de cardinal fini.

Ces définitions sous-entendent qu’il n’existe pas forcément une base à un module, contrairement à ce qui a cours dans les espaces vectoriels – d’ailleurs, montrer qu’un module est libre est souvent quelque chose de fortement non trivial.

Monday, November 4, 2013

Introduction à la topologie de Zariski

Ce court article propose deux mots sur la topologie de Zariski, qui se définit aussi bien sur un espace affine que sur un espace projectif. Dans l'ensemble de ce billet, on se place sur un corps $k$ algébriquement clos (donc infini) et on regarde le cas affine. La topologie de Zariski est un concept de géométrie algébrique dont le but est d'étudier les courbes algébriques, c'est-à-dire les courbes caractérisées par un système (fini) d'équations polynomiales à nombre fini d'indéterminées.
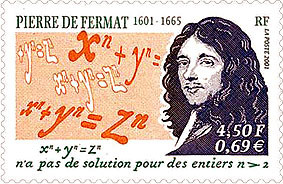
Parmi les courbes algébriques les plus simples, on trouve notamment les droites, les coniques (en dimension 2), également les plans, les quadriques (en dimension 3). Parmi les plus complexes, on compte la célèbre équation de Fermat (en dimension 3) $x^m+y^m=z^m$ dont Andrew Wiles a montré en 1994 qu'elle n'admettait aucune solution dans $\mathbb{N}^3$. Il y a aussi l'équation de Catalan $x^y-y^x=1$, dont il fut montré récemment qu'elle n'admettait qu'une seule solution dans l'ensemble des entiers naturels (x=3, y=2).

fermat_timbre

La topologie de Zariski est une famille de fermés définie sur le $k$-espace vectoriel $k^n$. Un ensemble algébrique est l'ensemble des points d'annulation conjoints d'une famille de polynômes $S\subset k[X_1,\dots,X_n]$. Au passage, on remarque qu'un point annule tous les polynômes de $S$ si et seulement si il annule tous les polynômes de l'idéal engendré par $S$. On peut donc supposer qu'un ensemble algébrique se base sur un idéal de $k[X_1,\dots,X_n]$.

L'ensemble algébrique associé à l'idéal I se note : $V(I)=\{x\in k^n : \forall P\in I, P(x)=0\}$
Réciproquement, si V est un ensemble algébrique a priori associé à une partie quelconque S de $k[X_1,\dots,X_n]$, alors l'idéal des polynômes annulateurs de V est noté I(V).

Attention : même si on a V(I(V)) = V, on n'a en revanche pas forcément I(V(I)) = I. C'est l'objet du Nullstellensatz ou Théorème des zéros de Hilbert : la seconde égalité est réalisé si et seulement si I est un idéal radical - i.e. si pour tout polynôme de la forme $P^r$ de I, $P\in I$ (une racine de P est en effet une racine de n'importe quelle puissance de P et réciproquement).

On remarque qu'une union finie d'ensembles algébriques est un ensemble algébrique : l'ensemble des points qui annulent les polynômes d'un idéal I ou d'un idéal J est l'ensemble des points qui annulent les polynômes de l'idéal $IJ$. De même, l'intersection quelconque d'ensembles algébriques est un ensemble algébrique : l'ensemble des points qui annulent les polynômes de tous les idéaux d'une famille est l'ensemble des points qui annulent les polynômes de la somme de ces idéaux.

L'argument est le suivant : une somme quelconque d'idéaux est un idéal dans notre cadre car $k[X_1,\dots,X_n]$ est un anneau noethérien, donc toute somme quelconque d'idéaux se retrouve engendrée par un nombre fini de polynômes. A l'inverse, un produit quelconque d'idéaux n'est pas forcément bien défini.

Cet ensemble de fermés définit alors une topologie appelée topologie de Zariski.

Les ouverts de cette topologie sont les complémentaires des fermés. Donc, pour un fermé donné par un idéal I de $lk[X_1,\dots,X_n]$, le complémentaire est l'ensemble des points en lesquels il existe un polynôme de I qui ne s'annule pas.

Quelles sont alors les suites convergentes en topologie de Zariski ? Pour bien sentir cela, notons que pour une suite convergente, l'ensemble formé des valeurs de la suite et de sa limite est une partie fermée. En topologie de Zariski, les fermés sont les V(I) pour I idéal de $K[X_1,\dots,X_n]$. Or cet anneau est noethérien, donc tout idéal est de type fini, engendré par un nombre fini de polynômes $(P_1,\dots,P_k)$.

En fait, les fermés de la topologie de Zariski sont des courbes algébriques, c'est-à-dire des courbes définies par un système d'équations polynomiales.

Par exemple, lorsque n=2, on tombe sur les courbes algébriques du plan. Si I est principal, on observe entre autres les cas suivants :
  • si I est engendré par un polynôme de degré 2, V(I) est une conique (parabole, ellipse ou hyperbole)
  • si I est engendré par un polynôme de degré 1, V(I) est une droite
Evidemment, il n'y a aucune raison de limiter le degré des polynômes générateurs à 2. En allant plus haut, on trouve des courbes d'une complexité sans bornes (courbes cubiques, etc.).

Les suites convergentes en topologie de Zariski suivent donc le tracé de l'intersection de courbes algébriques.

Enfin, la topologie de Zariski présente une particularité : elle rend l'espace $k^n$ irréductible, c'est-à-dire, de manière équivalente :
  • si $F\cup G=k^n$ pour F et G fermés, alors $F=k^n$ ou $G=k^n$
  • si $U\cap V=\emptyset$ pour U et V ouverts, alors $U=\emptyset$ ou $U=\emptyset$
  • tout ouvert non vide de $k^n$ est dense
Donc, les ouverts de $k^n$ sont tous denses dans $k^n$. En revanche, lorsqu'on induit la topologie de Zariski sur un de ses fermés, on ne transmet pas forcément le caractère irréductible : V est alors irréductible si et seulement si I(V) est un idéal premier. Cette intéressante équivalence entre algèbre et topologie est une des nombreuses richesses que propose l'examen de la topologie de Zariski.

Pour en savoir plus
D. Perrin, Géométrie Algébrique - Une Introduction, Ed. EDP Sciences (2009).

Qu'est-ce qu'un corps de nombres ?

I - Quelques mots introductifs sur les corps

Les mathématiques fourmillent de structures algébriques en tout genre : groupes, anneaux, corps, espaces vectoriels, algèbres, etc. Les corps sont des structures "évoluées" : un corps est, en quelque sorte, un ensemble muni de deux "lois" ou "opérations" de composition interne. Ces lois permettent, à partir de deux éléments de l'ensemble, d'en obtenir un troisième.

Par exemple, l'ensemble $\mathbb{Q}$ des nombres rationnels (des fractions d'entiers) est un ensemble muni naturellement de deux lois : l'addition et la multiplication. Or on voit que ces deux opérations ne jouent pas tout à fait le même rôle : par exemple, on a bien $a\times (b+c)=a\times b + a\times c$ mais on n'a en général pas $a +(b\times c)=a\times c + b\times c$. C'est une des exigences de la structure de corps : les opérations sont "hiérarchisées" car l'une est distributive par rapport à l'autre (mais pas l'inverse). On les appellera donc désormais "addition" et "multiplication" pour suivre l'intuition existant sur l'ensemble des rationnels.

Dans un corps on suppose aussi que la loi d'addition est commutative (a+b=b+a pour toute paire d'éléments (a,b)). Si l'opération de multiplication est aussi commutative, on dit que le corps est commutatif. Les corps de nombres étant commutatifs, nous nous placerons dans ce cadre.
Enfin, il y a la question importante de l'inversibilité. Dans un corps, on exige que tout élément admette un opposé, c'est-à-dire un élément qui le neutralise pour l'addition, et que tout élément non nul admette un inverse, c'est-à-dire un élément qui le neutralise pour la multiplication.
Pour reprendre l'exemple de $\mathbb{Q}$, l'ensemble des rationnels :
  • tout élément admet un opposé pour l'addition : l'opposé d'une fraction p/q est la fraction (-p)/q car leur somme fait bien 0 ;
  • tout élément non nul admet un inverse pour la multiplication : l'inverse d'une fraction non nulle p/q est la fraction q/p, car leur produit fait 1.
Ainsi, un corps est un ensemble muni de deux lois "distinctes", toutes deux associatives et commutatives, qu'on appelle addition et multiplication, vérifiant les propriétés suivantes :
  • la multiplication est distributive par rapport à l'addition,
  • tout élément admet un opposé (pour l'addition) qui le neutralise,
  • tout élément non nul admet un inverse (pour la multiplication) qui le neutralise.
Par exemple :
  • $\mathbb{N}$ muni des lois d'addition et de multiplication n'est pas un corps : on ne trouve par exemple pas l'opposé de 1.
  • $\mathbb{Z}$ muni des lois d'addition et de multiplication n'est pas non plus un corps : si on trouve l'opposé de tout élément, on ne trouve par exemple pas l'inverse de 3
  • $\mathbb{Q}$ (ensemble des rationnels),  $\mathbb{R}$ (ensemble des réels), $\mathbb{C}$ (ensemble des complexes), munis des lois d'addition et de multiplication sont des corps.
  • $\mathbb{Q}$ est le "plus petit" corps contenant $\mathbb{Z}$ : on dit que $\mathbb{Q}$ est le corps des fractions de l'anneau intègre $\mathbb{Z}$.
II - Morphismes entre corps - Extensions

Comme parmi les groupes, anneaux, espaces vectoriels et autres, les mathématiciens aiment trouver des relations de morphisme et d'isomorphisme entre corps. En d'autres termes, on aime trouver des applications entre corps qui "respectent" les propriétés d'addition, de multiplication, d'opposé et d'inverse et qui conservent les éléments neutres 0 et 1.

Par exemple, l'application $f:\mathbb{Q}\rightarrow\mathbb{R}$ définie par $f(x)=x$ est un morphisme de corps entre $\mathbb{Q}$ et $\mathbb{R}$ :
  • elle respecte l'addition : f(a+b) = a+b = f(a)+f(b)
  • elle respecte la multiplication : f(ab) = ab = f(a)f(b)
  • elle respecte l'opposé : f(-a)+f(a) = f(a-a) = f(0) = 0 donc f(-a) = -f(a)
  • elle respecte l'inverse : si a est non nul, f(1/a)f(a) = f(1) = 1 donc f(a) est non nul et f(1/a) = 1/f(a)
Un isomorphisme de corps est un morphisme de corps bijectif, c'est-à-dire qu'en plus des propriétés de conservation ci-dessus, on a une relation d'équipotence. Ainsi, deux corps sont dit isomorphes s'il existe un morphisme de corps qui les relie.

Une première remarque importante : un morphisme de corps est nécessairement injectif. En effet, si x est non nul et vérifie f(x)=0 alors 0=f(x)f(1/x)=f(1)=1 donc 0=1 dans le corps d'arrivée, ce qui est impossible. Ainsi, on a le fait remarquable suivant :

S'il existe un morphisme de corps f entre K et L, alors K est isomorphe à un sous-corps de L qui est f(K).

Dans ce cas, K est "naturellement" considéré comme un sous-corps de L et L est appelé une extension de K.

Par exemple, $\mathbb{R}$ est vu comme une extension de $\mathbb{Q}$, d'après le morphisme que nous avons montré en exemple plus haut. C'est pour cette raison qu'on considère que $\mathbb{R}$ contient naturellement $\mathbb{Q}$.

III - Qu'est-ce qu'un corps de nombres ?

Remarquons le fait suivant :

si K est un sous-corps de L (ou si, plus généralement, L est une extension de K), alors L peut être vu comme un K-espace vectoriel.

Par exemple, $\mathbb{R}$ est un $\mathbb{Q}$-espace vectoriel de dimension infinie non dénombrable et $\mathbb{C}$ est un $\mathbb{R}$-espace vectoriel de dimension 2 de base (1,i).
Nous appellerons corps de nombres toute extension finie de $\mathbb{Q}$, c'est-à-dire toute extension de $\mathbb{Q}$ qui est un $\mathbb{Q}$-espace vectoriel de dimension finie. Sous cette hypothèse, nous considérons par exemple que $\mathbb{R}$ n'est pas un corps de nombres.

Une première remarque importante est que tout élément d'un corps de nombres est racine d'un polynôme non nul à coefficients dans $\mathbb{Q}$. En effet, si x est un tel élément, alors la famille $(1,x,\dots,x^n,\dots)$ est $\mathbb{Q}$-liée et la relation de liaision nous donne le polynôme recherché. De plus, d'après la nature euclidienne de l'anneau $\mathbb{Q}[X]$, il existe un unique polynôme non nul de degré minimal qui annule x : on l'appelle le polynôme minimal de x sur $\mathbb{Q}$.

Ainsi, cette remarque nous permet d'affirmer qu'un corps de nombres est totalement inclus dans $\mathbb{C}$. En effet, si x est un élément d'un corps de nombres, alors il est racine d'un polynôme à coefficients dans $\mathbb{Q}$. Or, toutes les racines d'un tel polynôme sont forcément dans $\mathbb{C}$ car $\mathbb{C}$ est algébriquement clos. Cette remarquable propriété d'inclusion de tout corps de nombres dans $\mathbb{C}$ est donc directement liée au caractère algébriquement clos de $\mathbb{C}$. En réalité, $\mathbb{C}$ est un peu plus : c'est la clôture algébrique de $\mathbb{Q}$, c'est-à-dire le plus petit corps algébriquement clos qui le contient.

Parmi les corps de nombres, on compte donc par exemple toutes les extensions du type
 $$\mathbb{Q}[\alpha] = \{ P(\alpha) : P\in\mathbb{Q}[X] \}$$
pour $\alpha\in\mathbb{C}$ élément algébrique sur $\mathbb{Q}$, c'est-à-dire tel qu'il existe justement $R\in\mathbb{Q}[X]$ tel que $R(\alpha)=0$.

Vérifier qu'un tel ensemble est bien un corps est d'ailleurs un très bon exercice. Par ailleurs, $\mathbb{Q}[\alpha]$ peut être vu comme le sous-corps de $\mathbb{C}$ engendré par $(1,\alpha)$ - d'où la notation.

IV - Théorème de l'élément primitif et degré d'un corps de nombres

En fait, tout corps de nombres peut se mettre sous cette forme : c'est le théorème de l'élément primitif. Celui-ci affirme que tout corps de nombres $K$, en tant qu'extension finie de $\mathbb{Q}$ par définition, admet un élément $\alpha\in\mathbb{C}$ tel que $K=\mathbb{Q}(\alpha)$. Un tel $\alpha$ n'est pas unique (on peut prendre par exemple n'importe quel $r\alpha$ pour $r\in\mathbb{Q}^*$) mais il "génère" en quelque sorte le corps $K$ à partir de $\mathbb{Q}$.

Par définition de $\mathbb{Q}(\alpha)$, la famille (dénombrable) $(1,\alpha,\alpha^2,\dots,\alpha^n,\dots)$ est une famille $\mathbb{Q}$-génératrice de $K$ au sens de l'algèbre linéaire.

Plus précisément, $K$, en tant qu'extension de $\mathbb{Q}$, est un $\mathbb{Q}$-espace vectoriel de dimension égale au degré du polynôme minimal de $\alpha$. Cette dimension est aussi appelée degré de l'extension $\mathbb{Q}\subset K$, on le note $[K:\mathbb{Q}]$.

Par exemple, prenant $\alpha=i$, $i$ étant le célèbre nombre complexe de carré égal à (-1), on note que $X^2+1$ est le polynôme minimal de $i$ sur $\mathbb{Q}$ : il annule $i$ et est irréductible sur $\mathbb{Q}$ (sinon il admettrait une racine rationnelle, ce qui est impossible). Le résultat que nous venons d'énoncer nous permet de dire que l'extension $\mathbb{Q}\subset\mathbb{Q}(i)$ est de degré 2. C'est bien le cas : $(1,i)$ est une famille $\mathbb{Q}$-libre tandis que $(1,i,i^2)=(1,i,-1)$ est une famille $\mathbb{Q}$-liée. Donc $(1,i)$ est une $\mathbb{Q}$-base de $\mathbb{Q}(i)$.

L'élément primitif n'est parfois pas facile à trouver et c'est lui qui permet d'obtenir la vérité sur le degré d'une extension. Par exemple, le corps $K$ de décomposition du polynôme $(X^3-3)$, à coefficients rationnels et irréductible sur $\mathbb{Q}$, n'est pas le corps $\mathbb{Q}(\alpha)$ où $\alpha$ est une racine de ce polynôme. Le degré de l'extension $\mathbb{Q}\subset K$ n'est pas $3$. On peut en revanche montrer que $K=\mathbb{Q}(\alpha,j)$ où $j=e^{\frac{2i\pi}{3}}$ et que $K$ est de degré $6$ sur $\mathbb{Q}$.

Pour en savoir plus
A. CHAMBERT-LOIR, Algèbre Corporelle, Ed. de l'Ecole Polytechnique
P. SAMUEL, Théorie algébrique des nombres, Ed. Méthodes
D. PERRIN, Cours d'Algèbre, Ed. Ellipses

Wednesday, November 28, 2012

Groupes cycliques et modes de Messiaen


Un peu de musique sur ce blog : cela adoucit les mœurs – quoique... Récemment je me retrouvais à travailler Thème et Variations d’Olivier Messiaen pour piano et violon et ce qui longtemps me rebuta autour de cette œuvre, c’est la bonne compréhension du langage musical si particulier du compositeur. Notamment, on sait qu’il avait pour habitude d’utiliser des modes, dits « modes 1 à 7 », correspondant à des divisions arithmétiques de la gamme. Ah ! Il n’en fallait pas plus pour que je me penche sur la question : pourquoi 7 modes ? pourquoi ceux-là ? etc. Tout ce qui va suivre ne m'a pas complètement aidé à tout comprendre, loin de là, mais cela m'a paru valoir le coup d'être développé un minimum.

Pour commencer, la gamme chromatique est composée de 12 sons placés de ½ ton en ½ ton, si bien que la gamme est une division « régulière » (en termes de tons) de l’octave Do-Do – n’en déplaise à nos amis violonistes : nous oublierons ici les quarts de ton et autres micro-tons propres à leur art. Donc, la gamme, c’est Z/12Z, un demi-ton, c’est +1 et un ton c’est +2. Trêve de plaisanteries : on passe aux maths et si je vous dis « La bémol », en fait c’est 8.

Si bien qu’un mode, en tant que sélection de notes parmi les 12 sons de la gamme, c’est en fait une partie de Z/12Z. Ainsi, parmi ces modes, il y en a des triviaux : Z/12Z lui-même qui n’est autre que l’ensemble de la gamme chromatique, et les singletons {Do}, {Do#}, …, {Si} (ou {0},…,{11}) qui sont les gammes les plus dépouillées qui soient, puisqu’elles sont composées d’une seule note.

Pour aller un peu plus loin vers les modes de Messiaen, on va parler de modes équivalents, ou modes « transposés ». En fait, en musique classique, la « gamme » (1) de Do majeur et la « gamme » de Ré majeur sont en fait une transposition l’une de l’autre : dans notre analogie avec Z/12Z, on remarque que la notion de « transposition » correspond à l’existence d’un entier k de Z/12Z telle que (Ré Majeur) = (Do Majeur) + k (en l’occurrence, k = 2 ici). En revanche, Do Majeur et do mineur ne sont pas transposés l’un de l’autre. Bref, la relation « est transposé de » est, au sens mathématique du terme, une relation d’équivalence parmi les modes : dorénavant nous parlerons de « modes équivalents ». Autrement dit, un mode A est équivalent à (ou transposé de) un mode B s’il existe k dans Z/12Z (ou, en musique, un intervalle fixe) tel que A = B + k. Ainsi, à équivalence près, il n’existe que deux modes triviaux : Z/12Z entier ou le singleton {Do}. De même, à équivalence près, on peut considérer que tous les modes commencent à Do – ou {0}.

De la même manière, on peut introduire la notion de « mode périodique » et examiner la musique à travers cela. Nous appelons « mode périodique » un mode A tel qu’il existe k dans Z/12Z – {0} tel que A = A + k (2). Ainsi la période est le plus petit entier k (non nul) tel que A = A + k. A contrario, un mode est dit apériodique s’il ne présente aucune période et on voit que c’est le cas des modes « classiques » majeur {0,2,4,5,7,9,11} et mineur {0,2,3,5,7,8,11} – faites l’exercice, vous verrez que c’est bien le cas. De même, le mode pentatonique de Debussy {Ré b, Mi b, Sol b, La b, Si b}, dit « mode chinois » et basé sur les touches noires d’un piano, est également apériodique.

Une propriété à peu près immédiate est qu’un mode périodique non trivial ne peut avoir une période première avec 12. En effet, si un mode A présente une période T première avec 12 et si n est une note de A, alors n+kT (pour k entier naturel quelconque) est aussi dans A ; or il existe k dans N tel que kT = 1 [12] d’après le théorème de Bezout, donc A finit par contenir toutes les notes de la gamme.

Ainsi, un mode périodique non trivial a forcément pour période 2, 3, 4, 6, 8, 9, 10. Remarquons d’entrée qu’un mode de période 10 (septième mineure) est aussi de période 2 (seconde majeure) (A = A+10 = A+50 = A+2) – de même un mode de période 8 (sixte mineure) est de période 4 (tierce majeure) et un mode de période 9 (sixte majeure) est en fait de période 3 (tierce mineure). En gros, 8, 9 ou 10 ne peuvent être des « périodes » à proprement parler car la période est censée être le plus petit intervalle d’ « auto-transposition ». Ainsi, les seules périodes possibles sont 2, 3, 4 ou 6.

Examinons maintenant les modes de Messiaen :

Mode 1

Mode 2
Mode 3
Modes 4 à 7
(source : Wikipedia)

Le mode 1 est un mode de période 2 : c’est en fait le seul mode non trivial, à équivalence près, de période 2. En effet, si on commence à intercaler les demi-tons, alors on obtient toute la gamme chromatique.

De même, le mode 2 est de période 3 et c’est presque le seul, à équivalence près, à être non trivial. Le mode suivant n’est pas réprésenté par Messiaen : {Do, Mi b, Fa#, La} ou {0,3,6,9}, représentant l’accord de septième diminuée. A ce stade, nous faisons remarquer que les gammes de 4 sons ou moins ne sont pas à proprement parler considérées comme des « modes » en Musique : un mode doit être au minimum pentatonique (comme par exemple le mode "chinois" évoqué plus haut, utilisé dans la musique de Debussy au début du XXème siècle). (3).

Le mode 3 est de période 4 mais ce n’est pas le seul possible : cette fois, il en existe deux autres, à équivalence près, non représentés par Messiaen.
-          le premier qui itère le schéma ½ ton + tierce mineure – dans Z/12Z : {0,1,4,5,8,9}, en musique : {Do, Ré b, Mi, Fa, Sol #, La}
-          le second, qui décrit l’accord de quinte augmentée – {Do, Mi, Sol#} ou {0,4,8}.

Les modes 4 à 7 sont, quant à eux, de période 6. Manquent à l’appel 5 modes 6-périodiques non triviaux :
-          {Do, Fa#} = {0,6} : la quinte diminuée qui partage la gamme chromatique en deux
-          {Do, Fa, Fa#, Si} = {0,5,6,11}
-          {Do, Mi, Fa#, La#} = {0,4,6,10}
-          {Do, Réb, Mib, Fa#, Sol, La} = {0,1,3,6,7,9}
-          {Do, Mib, Fa, Fa#, La, Si} = {0,3,5,6,9,11}

Au total, si on élimine les modes présentant 4 notes ou moins, non considérées en musique comme des « modes » à proprement parler, alors on a le résultat suivant :
Les modes de Messiaen composent 7 des 10 classes d’équivalence de modes qui présentent la propriété d’être périodiques et non triviales.

Pour conclure, on ignore aujourd’hui si Olivier Messiaen avait cette arithmétique en tête. Toutefois, sa classification des modes laisse fortement supposer qu’il avait l’intuition de la notion de période et sa musique ne laisse aucun doute quant à sa maîtrise de l’équivalence des modes. Chapeau, l’artiste !

Notes
(1)    En fait ce qu’on nomme classiquement « gamme » de Do majeur ou « gamme » de Ré majeur etc. est dans notre terminologie ce que nous appelons un « mode », étant donné que c’est un sous-ensemble de la gamme chromatique.
(2)    Il est évidemment important d’enlever k=0 sans quoi tout mode est périodique – à cause de la réflexivité de la relation d’équivalence entre modes.
(3)    Du fait de ce postulat d’origine purement musicale, nous avons donc exclu les modes suivants de l’analyse :
Période 3 : {Do, Mi, Fa#, La} (septième diminuée)
Période 4 : {Do, Mi, Sol#} (quinte augmentée, qui partage la gamme chromatique en deux parties égales)
Période 6 : {Do, Fa#} (la quinte augmentée sans la tierce), {Do, Fa, Fa#, Si}, {Do, Mi, Fa#, La#}
Cela dit, notons que ces 5 modes, ainsi que les 3 modes non décrits par le compositeur, sont tous « inclus » (au sens ensembliste du terme) dans des modes de Messiaen. Cela dit, parmi les 7 modes décrits par le compositeur, par exemple, le mode 5 est un résumé du mode 6 ; de même le mode 7 est un développement du mode 1, etc.

Thursday, September 13, 2012

Jamais trois pour deux carrés !

Le théorème des deux carrés de Fermat est un théorème d'arithmétique, dont on donne ainsi l'énoncé général :

Théorème des deux carrés de Fermat : Un entier s'écrit comme somme de deux carrés si et seulement si les nombres premiers de sa décomposition en facteurs premiers qui s'écrivent sous la forme 4n + 3 interviennent à des puissances paires.

Pour en venir à bout, des mathématiciens de tous temps (Fermat, Lagrange, Gauss, ...) ont permis de trouver des méthodes assez variées, proposant ainsi un panorama de ce que la mathématique pouvait faire en arithmétique. La plus belle preuve à mon goût est celle qui utilise les entiers de Gauss, comme un moyen d'élargir le concept de division euclidienne.

Il existe une preuve plus fondamentale mettant en évidence les carrés d'un corps fini $F_q$, pour $q$ impair, par la suite exacte suivante, entre groupes multiplicatifs :
$1\rightarrow F_q^{*2} \rightarrow F_q^* \rightarrow \{-1,1\} \rightarrow 1$
(la flèche de gauche est l'injection identité et celle de droite, la surjection d'élévation à la puissance $(q-1)/2$).
 C'est le point de vue développé dans le Cours d'arithmétique de J.P. Serre.

Le théorème des deux carrés vu sur les nombres premiers

Tout d'abord, l'idée est de se "restreindre" aux nombres premiers, en démontrant qu'un nombre premier s'écrit comme somme de deux carrés si et seulement s'il est congru à 1 modulo 4. Ce résultat est d'ailleurs lui aussi appelé Théorème des deux carrés de Fermat.

Dans un sens, il est bien évident que si p est somme de deux carrés, alors, suivant la parité des deux carrés en question, p ne peut être congru qu'à 1 ou 2 modulo 4. Le cas 2 n'est possible que pour, justement, p = 2 car en général, aucun nombre premier n'est pair.

Dans l'autre sens, il faut faire intervenir l'anneau des nombres de Gauss, qui n'est rien d'autre que Z[i], c'est-à-dire le réseau des nombres complexes qui s'écrivent comme a + b.i avec a et b entiers de Z. C'est bien un anneau pour les opérations classiques (+ et .) et on le munit d'une valuation N, c'est-à-dire une application de Z[i] dans N qui vérifie N(u.v) = N(u).N(v). En l'occurrence, la valuation qu'on va considérer ici est le module complexe classique, élevé au carré : en effet, N(z) sera alors simplement la somme des carrés de ses composantes. Quoi de plus naturel pour étudier des sommes de deux carrés ?

Ainsi, la valuation permet d'introduire une division euclidienne dans Z[i], c'est-à-dire que pour tout couple (a,b) de Z[i], il existe un couple (d,r) tel que a = b.d + r avec N(r) < N(b). Attention, ce couple (d,r) n'est en général pas unique, contrairement à ce qu'on présente classiquement de la division euclidienne. L'introduction de cette division euclidienne nous a toutefois permis de définir pour Z[i] une structure d'anneau euclidien.

Munis de ce cadre, nous pouvons encore avancer un peu : un anneau euclidien est en fait factoriel, c'est-à-dire que chacun de ses éléments peut se décomposer en un produit de facteurs premiers, unique à un inversible près.

Prenons justement un nombre premier p congru à 1 modulo 4. Le théorème du résidu quadratique (1) nous dit justement qu'il existe m et k entiers tels que m²+1 = k.p = (m+i).(m-i). Du coup, on en déduit que p n'est pas premier en tant qu'entier de Gauss puisqu'il ne divise ni (m+i), ni (m-i). (2)  Ainsi, il existe u et v entiers de Gauss différents de +/-1 ou +/-i (qui sont inversibles dans Z[i]) tels que p = u.v, ceci impliquant p² = N(u).N(v). Cette fois, on est revenu parmi les entiers naturels et étant donné le caractère premier de p, alors nécessairement N(u) ou N(v) vaut p, ce qui démontre l'implication qui nous manquait.

Cas général

Donc : tout nombre premier (>2) est somme de deux carrés si et seulement s'il est congru à 1 modulo 4.

De cela, le cas général vient moyennant un dernier petit résultat : si p premier est congru à 3 modulo 4 et si p divise x² + y², alors p divise x et y. Pourquoi cela ? Simplement, si p ne divise pas x, alors il est premier avec lui et donc x est inversible dans Z/pZ. Ainsi, y.x-1 est racine du polynôme X²+1 dans Z/pZ, ce qui est impossible quand on examine les congruences modulo 4. Alors, p divise x, donc y, et alors p² divise x²+y². Autrement dit, si un diviseur premier congru à 3 modulo 4 intervient dans la décomposition d'un entier somme de deux carrés, c'est forcément à une puissance paire.

Ainsi, reprenons le théorème dans sa forme générale. D'après le dernier résultat que nous venons de démontrer, si n s'écrit comme somme de deux carrés et si p congru à 3 modulo 4 intervient dans sa décomposition en facteurs premiers, alors nécessairement p² divise n et chacun des deux carrés. Ainsi, p ne peut intervenir à une puissance impaire, sans quoi on pourrait se ramener à un entier m décomposable en somme de deux carrés et que diviserait p et non p². Ceci est rigoureusement impossible et le sens direct est ainsi démontré.

Supposant maintenant que les p congrus à 3 modulo 4 interviennent à une puissance paire, on peut les supprimer de la décomposition de n et se ramener à un entier m produit de facteurs premiers tous congrus à 1 modulo 4 (éliminons le cas de la présence de 2, qui se règle de manière très similaire). Dans ce cas, on a vu plus haut que tous ces premiers pouvaient chacun se décomposer en somme de carrés. C'est alors l'identité de Lagrange qui permet de conclure :
(a² + b²) . (c² + d²) = (ac + bd)² + (ad - bc)²
et de faire de ce grand produit une somme de deux carrés.

Comme l'indiquait le titre, jamais de congruence modulo 3 pour une décomposition en deux carrés... ou bien à une puissance paire, seulement !

Pour en savoir plus ...

J.P. SERRE. 1970. Cours d'Arithmétique. Presses Universitaires de France. (Chapitre 1)


(1) Le résultat du résidu quadratique stipule justement que si p est congru à 1 modulo 4, alors le polynôme X² + 1 admet une racine dans Z/pZ. En effet, le petit théorème de Fermat nous dit que tout élément non nul a de Z/pZ vérifie ap-1 = 1 dans Z/pZ. Autrement dit, injectant la congruence particulière de p, le polynôme (X2n - 1)(X2n + 1) est simplement scindé sur Z/pZ. Or, le polynôme (X2n - 1), non nul, admet au maximum 2n racines sur le corps Z/pZ, donc il existe b non nul tel que (b2n - 1) est inversible. Alors pour cet élément on a b2n + 1 = 0, ce qui établit le résultat du résidu quadratique - bn étant une racine de X² + 1 dans Z/pZ. Le résultat du résidu quadratique est en fait un corollaire du théorème plus général de la loi de réciprocité quadratique.
(2) en fait, c'est là où le caractère factoriel de l'anneau joue, c'est-à-dire l'idée selon laquelle tout élément est décomposable en produit de facteurs premiers de manière unique à multiplication par inversible près. Un anneau factoriel en effet vérifie le lemme d'Euclide : si p premier divise le produit a.b, alors p divise a ou p divise b. Notre affirmation au sujet de p et de (m + i).(m - i) n'est que la contraposée du lemme d'Euclide.

Thursday, September 6, 2012

Une règle et un compas

Une règle, un compas et des polygones : c'est notre sujet du jour, pour ce grand classique qu'est la question de la constructibilité des polygones réguliers, uniquement à l'aide d'une règle non graduée et d'un compas. Ce problème géométrique très visuel va nous emmener très vite dans le monde des structures algébriques. En effet, savoir construire un polygone régulier, c'est savoir "construire un nombre" - notion que nous allons préciser par des exemples simples, ci-après - en l'occurence, savoir construire le polygone régulier à n côtés, c'est savoir construire la n-ième racine de l'unité dans le plan complexe. Toute la beauté des résultats auxquels nous aboutirons - le Théorème de Wantzel pour la constructibilité d'un nombre et le Théorème de Gauss-Wantzel pour ce qui est du cas des polygones réguliers - est ni plus ni moins de caractériser l'ensemble des nombres qu'on peut construire à la règle et au compas.

Mais d'abord, commençons par quelques exercices d'échauffement, très simples, qui vont nous permettre de préciser la notion de constructibilité et, accessoirement, de rendre un hommage à certains fondateurs Grecs de la géométrie

Le "1", les entiers et l'addition

En réalité, la question qu'on se pose ici est invariante par changement d'échelle : quelle que soit la figure tracée à la règle et au compas, le problème de la constructibilité reste invariant par dilatation. C'est pourquoi on définit le "1", l'unité de longueur, d'une manière arbitraire, par deux points placés sur le plan. Euclide nous dit : "par ces deux points passe une seule droite" et nous ajoutons à cela qu'il suffit de reporter au compas sur cette droite cette distance unitaire pour construire tous les entiers - les entiers relatifs.

D'une manière plus générale, si on suppose construits p et q, il suffit de reporter q en se plaçant sur p pour construire (p + q).

La multiplication, la division et les rationnels

Pour construire 1/p à partir de p, c'est le théorème de Thalès qui nous sauve, comme le montre la figure suivante

Fig.1. Construction de 1/p

Le tracé à la règle et au compas d'une parallèle passant par un point précis n'est pas un problème, comme le montre la figure ci-dessous :

Fig.2. Construction de la parallèle à une droite passant par un point donné.

La figure 1 s'adapte pour la construction du produit p.q à partir de p et q donnés.

Fig.3. Construction de p.q.

Ainsi, on réussit la construction de tous les nombres rationnels (ou, plus précisément, tous les multiples rationnels de l'unité donnée). Mais ce n'est pas tout.

La racine carrée et les extensions quadratiques : le Théorème de Wantzel

Construire la racine carrée de p donné nous est possible grâce au troisième grec de la bande : Pythagore. En effet, comme le montre la figure ci-dessous, c'est l'identité (p + 1/4)² - (p - 1/4)² = p qui nous permet d'utiliser Pythagore et de tracer racine de p.

Fig.4. Construction de racine de p

Au final, c'est tous les rationnels "et un peu plus", qu'on a construit à la règle et au compas. Cet "un peu plus" s'exprime mathématiquement de la manière suivante : si un corps (1) d'éléments est constructible (2), alors toute extension quadratique de ce corps est constructible. comme le montre la définition suivante :

Extension quadratique d'un corps : une extension quadratique L d'un corps K est un sur-corps de K qui est un K-espace vectoriel de dimension 2.
Autrement dit, il existe un élément a de L-K tel que L = K[a], où K[a] l'ensemble des x + a.y où x et y sont dans K (3)
On dit de cet élément a qu'il est de degré 2 sur K, c'est-à-dire que tout polynôme de K[X] non nul de degré minimal qui l'annule est de degré 2.

Schématiquement parlant, l'adjonction d'une racine carrée (non présente dans le corps de base) à un corps de constructibles permet de définir formellement une extension de corps dont tous les éléments sont constructibles : c'est la dernière étape que nous avons mentionnée ci-dessus avec Pythagore, qui le montre.


Ce que dit alors le Théorème de Wantzel, l'énoncé général, c'est qu'étant donné un corps K de constructibles (en général, le corps des rationnels), un élément x quelconque est constructible si et seulement s'il existe une suite finie croissante K(n) d'extensions de K, de longueur N, telle que K(0) = K, telle que  K(n+1) est une extension quadratique de K(n) et telle que x est dans K(N).

Autrement dit, intuitivement : les constructibles s'obtiennent par extensions quadratiques finies successives du corps des rationnels.

Un corollaire à cela est qu'il existe des éléments non constructibles, qu'il en existe beaucoup, même une infinité, une infinité indénombrable, une infinité dense dans ℝ et même dans ℂ, une infinité, enfin, qui a la puissance du continu. Témoins de cela, les nombres transcendants ne sont par définition pas constructibles, puisque racines d'aucun polynôme à coefficients rationnels. On retrouve ainsi l'impossibilité de la quadrature du cercle (4).

De même, la racine cubique de 2 n'est pas constructible, puisqu'il s'agit d'un élément de degré 3 sur ℚ (son polynôme minimal est le polynôme $X^3-2$). Ainsi, il est impossible de résoudre à la règle et au compas le problème de la duplication du cube - qui consiste à construire à partir d'un cube donné, un cube de volume double.

C'est là où nous en venons aux polygones constructibles : la caractérisation de Wantzel et les travaux de Gauss sur les polynômes cyclotomiques vont permettre de caractériser exactement les polygones réguliers constructibles.

Constructibilité des polygones réguliers

Quelques résultats sur les polynomes cyclotomiques (5) montrent que la racine n-ième de l'unité, z(n) = exp (2.i.π /n), est de degré φ(n) sur ℚ au sens des extensions algébriques. Ainsi, d'après le théorème de Wantzel ci-dessus, la supposer constructible impose que son degré soit une puissance de 2, donc φ(n) doit être une puissance de 2. C'est même une condition suffisante (6).

Ainsi, en décomposant n en facteurs premiers, on s'aperçoit que :
- la valuation p-adique de chacun des nombres premiers différents de 2 doit être égale à 1 ;
- chaque nombre premier p > 2 de la décomposition doit être consécutif à une puissance de 2 - autrement dit, que p - 1 doit être une puissance de 2.

De plus, l'exposant m de cette puissance de 2 ne peut être quelconque : le caractère premier de p impose nécessairement que m lui-même soit une puissance de 2. Pour montrer cela il suffit d'écrire m comme produit d'une puissance de 2 et d'un nombre impair, puis de s'appuyer sur l'identité remarquable selon laquelle (a + 1) divise strictement (ar+1) dès que r est supérieur ou égal à 3. Ceci impose alors r = 1 ce qui achève la preuve.

Si on résume, une condition nécessaire et suffisante de la constructibilité du polygone régulier à n côtés réside dans la décomposition en facteurs premiers de n : il doit être le produit d'une puissance de 2 et de nombres de Fermat, premiers, distincts. C'est le Théorème de Gauss-Wantzel.

Ainsi, le triangle (3), le pentagone (5), le pentadécagone (15), l'heptadécagone (17) sont constructibles - reste à savoir comment ! En revanche, l'heptagone (7) et l'ennéagone (9) ne le sont pas.

D'ailleurs, si l'ennéagone était constructible, alors l'angle π/3 serait trissectable. Or ce n'est pas le cas, et c'est encore Gauss-Wantzel qui permet de le voir. Je vous laisse trouver comment...


Vers la preuve du Théorème de Gauss-Wantzel

Nous reprendrons la démonstration de ce théorème dans un post ultérieur au sujet de la Théorie de Galois (cf. section "Théorie des Nombres"). En effet, montrer que n  est de la forme voulue supposant le polygône régulier à n côtés est constructible se fait en montrant que le polynôme cyclotomique d'ordre n est irréductible. Ceci s'obtient d'une manière quasiment élémentaire.

En revanche, partant de la forme de n, la tour quadratique de $e^{2i\pi/n}$ se met en évidence en exhibant une suite résoluble du groupe de Galois $Gal(\mathbb{Q}(n)/\mathbb{Q})$ où $\mathbb{Q}(n)$ est l'extension cyclotomique d'ordre n de $\mathbb{Q}$. Dans cette décomposition résoluble
${1}\lhd G_1\lhd \cdots\lhd G_N=Gal(\mathbb{Q}(n)/\mathbb{Q}$
avec pour tout $i$, $(G_i:G_{i+1})=2$ ($G_i $ est d'indice $2$ dans $G_{i+1}$).

La correspondance de Galois met alors un sur-corps de $\mathbb{Q}$ "en face" de chacun des sous-groupes distingués ainsi construits :
$\mathbb{Q}\subset K_1\subset\cdots\subset K_N=Q(n)$
avec pour tout $i$, $[K_{i+1}:K_i]=2$. L'application du théorème de Wantzel permet alors de conclure quant à la constructibilité de $e^{2i\pi/n}$.

-------------------------------------------------------------
(1)  Un corps est une structure algébrique présentant deux lois de composition interne (addition et produit) définissant chacune une structure de groupe - toutefois, pour la multiplication la structure de groupe est définie pour le corps privé de 0, c'est-à-dire que tout élément non nul d'un corps admet un inverse pour la multiplication. A noter que l'addition est commutative mais la multiplication ne l'est pas forcément. L'exemple le plus direct de corps est ℚ, l'ensemble des rationnels. En revanche, ℤ n'est pas un corps car ses seuls éléments qui admettent des inverses pour la multiplication sont -1 et 1. En cela, ℚ constitue corps des fractions de ℤ, sorte de "plus petit corps" contenant ℤ.
(2) Tout au long de cet article, par "constructible", on sous-entend bien sûr "constructible à la règle et au compas".
(3) C'est une manière déguisée de dire que (1, a, a²) est liée dans L comme K-espace vectoriel, avec un coefficient non nul pour a² - comme a n'appartient pas à K. On comprend alors la phrase qui suit, définissant le degré de a sur K.
(4) ... qui n'est autre que l'inconstructibilité de π.
(5) Entre autres, que le polynome cyclotomique d'ordre n est à coefficients entiers.
(6) φ désigne l'indicatrice d'Euler, c'est-à-dire le nombre d'entiers compris entre 0 et n qui sont premiers avec n. Si φ(n) est une puissance de 2, c'est parce que dans une extension algébrique finie, le degré d'un élément sur le corps de base divise le degré de l'extension toute entière. C'est une propriété élémentaire des extensions algébriques.